SFPじゃなくても管理できるから安心を目指す、AI社員 清水あかりの案内

サーバー契約と管理のこだわり

「SFPが管理するから安心」ではなく、 SFPじゃなくても管理できるから安心。

SFPスピードWeb開発では、サーバー管理が必要なWebシステムを制作する場合、原則としてサーバーやドメインをお客様名義で契約していただきます。 日頃の運用はSFPにお任せいただきながら、いざという時にはお客様ご自身、あるいは他社でも引き継げる状態を用意します。

新規のログイン機能にはパスキー認証、サーバー型アプリには異常検知と分かりやすい日本語の管理者メールを標準で組み込みます。 個人情報の最小化、CSP、バックアップ、生成AIを活用した点検、他社への引継ぎも大切にします。 5つの基本方針を見る

透明性の高い保守管理
国内サーバーで安心
他社への引継ぎも可能

Webシステムを任せきりにすると、
こんな心配ありませんか?

サーバーやドメイン、データの管理などをシステム会社に丸投げしていると、次のような不測の事態に困るケースがあります。

制作会社と連絡が取れない

障害や不具合が起きても、サーバーの状況や連絡先が分からず、対応を進められない。
廃業後の引き継ぎ方法が分からない

制作会社の廃業や倒産後に、ログイン情報や管理資料がなく、別の会社へ相談できない。

依頼先を変えたくても変えられない

値上げや高額な修正費用に不満があっても、「ほかの会社では対応できない」と言われてしまう。

データやソースコードを受け取れない

他社へ移管しようとしても、登録データやソースコードの取得方法、納品範囲が分からない。

サーバーやドメインの名義が分からない

誰がどこで契約しているのか確認できず、更新、契約変更、移転の手続きを進められない。

仕様や管理資料が残っていない

担当者が変わるたびに説明をやり直し、小さな修正にも調査の時間と費用がかかる。
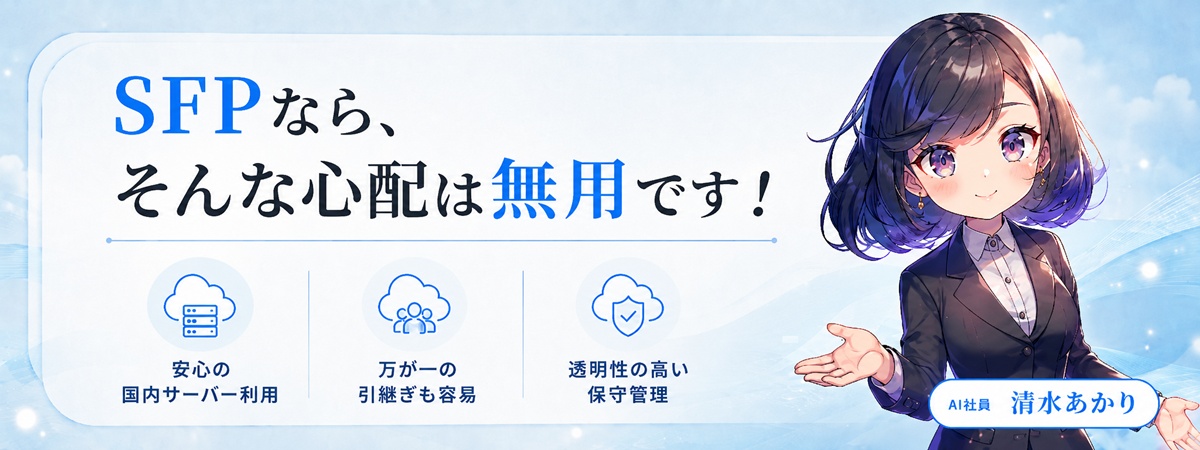
SFPなら、そんな心配は無用です。安心の国内サーバー利用、万が一の引継ぎも容易、透明性の高い保守管理。
SFPの基本方針
特定の事業者しか管理できない設計はしません。

お客様の判断で管理者を変更できる環境と選択肢を残すことが、 SFPスピードWeb開発の基本方針です。

情報を守る。万一に備える。
管理者が変わっても使い続けられる。

SFPは、情報漏洩の影響をできるだけ小さくする設計から、攻撃への備え、復旧、他社への引継ぎまでを重視します。 今後、新たに制作するWebシステムでは、次の5つを基本方針とします。

必要以上の個人情報を集めない

用途に必要な情報だけを扱い、万一情報が漏洩した場合も影響を抑える設計を心がけます。

不正アクセスを防ぎ、異常を検知する

ログイン機能にはパスキーを、サーバー型アプリには異常検知と日本語メール通知を標準で組み込みます。二段階認証・アクセス制限・CSPも組み合わせます。

バックアップと復旧を考えておく

データベースの自動保存とサーバー外への退避、復元手順の整備を行います。

更新と生成AIによる点検を続ける

依存ソフトを更新し、保守契約の範囲で生成AIも補助的に利用してコードや設定を点検します。AI APIを使った業務機能も、情報保護に配慮して開発できます。

SFP以外でも管理を引き継げる

お客様名義の契約と、オフラインで保管する引継ぎ資料により、自社や他社への管理移管を支援します。

「絶対に侵入されない」ことを約束するのではなく、 侵入されにくくし、異常に気づき、被害を抑えて復旧できるようにする。それがSFPの考え方です。

新規制作案件に標準で取り入れるセキュリティ対策

今後新たに制作するWebシステムでは、下記の対策を標準方針として設計・設定します。 詳細を確認したい項目を開いてご覧ください。

サーバー・管理画面へのアクセス防御公開鍵・アクセス制限・パスキー認証・HTTPS
  • VPSへのSSH接続は公開鍵認証を基本とし、パスワード認証を無効化します。
  • phpMyAdminを使用する場合は指定IPアドレスからのアクセスに制限し、管理画面にも必要なアクセス制限を設けます。
  • 新たにログイン・会員管理機能を構築する案件では、パスキー認証(WebAuthn)を標準で実装します。指紋・顔認証や端末の画面ロックなどを使ってログインできる仕組みです。
  • 利用端末の対応状況やアカウント復旧を考え、代替ログイン方法を用意します。管理者向けの二段階認証やGoogle・LINEログインも、用途に応じて組み合わせます。
  • HTTPS通信を強制し、証明書の更新と必要最小限の権限でのアプリケーション実行を行います。
  • ログイン試行の回数制限、連続失敗の検知、CSRF対策などを実装します。
アプリケーション・情報の保護CSP・機密情報の分離・情報の最小化
  • Content Security Policy(CSP)をHTTPレスポンスヘッダーなどで設定し、許可するスクリプト・外部リソースを制御します。導入時は機能への影響も確認します。
  • 取得する個人情報を必要最小限に抑え、データや管理権限を用途に応じて分離します。
  • 秘密鍵・APIキー・暗号化キーなどはソースコードに直接記載せず、安全に管理します。
  • 生成AIのAPIを利用した要約・分類・返信文案・社内FAQ検索などの機能も実装できます。AI APIキーは原則サーバー側で保護し、送信データの最小化・利用権限・応答内容の確認方法を設計します。
  • AI APIによる業務機能の開発は希望に応じた個別設計です。外部API利用料・データ取扱条件・機能の正確性の限界は事前にご説明します。
  • 適切なパスワード保護、入力値の検証、権限チェックなど、アプリケーションに必要な基本対策を実施します。
日本語の異常監視・バックアップ・復旧対処案内メール・日次保存・5世代以上・サーバー外への退避
  • サーバー上で動く新規アプリケーションには、基本的な異常検知と管理者向けの日本語メール通知を標準で組み込みます。対象はログイン異常・重要なエラー・サーバーの応答異常などから、システムに合わせて選定します。
  • 通知メールには専門用語だけでなく「何が起きたか」「影響の可能性」「最初に確認すること」「推奨する対応」を分かりやすい日本語で記載し、運用担当者が判断しやすいようにします。
  • 必要に応じて、別サーバーからの稼働監視、重複通知の抑制、異常・復旧履歴の記録、メール送信失敗時の再送、決済・契約など重要な業務処理の整合性監視にも対応します。異常検知だけを理由に、契約変更や決済取消しを自動実行することは原則ありません。
  • データベースを毎日自動バックアップし、原則として5世代以上を保管します。
  • サーバー内のバックアップに加え、ローカル等のサーバー外へ定期的に退避します。
  • バックアップへのアクセス権限を制限し、復元方法を記録して、復元できる状態を確認します。
継続的な更新と生成AIを活用した点検npm更新・脆弱性確認・設定点検・対策反映
  • SFPが保守管理する期間は、npmパッケージなどの依存ソフトウェアについて脆弱性情報を確認し、必要な更新を行います。
  • OS・Webサーバー・実行環境・データベースも、必要に応じてセキュリティ更新と設定点検の対象とします。
  • 生成AIを補助的に利用し、ソースコードや認証・権限の仕組み、設定内容を定期的に点検して、発見した問題の対策を進めます。
  • AIの回答をそのまま安全性の証明とはせず、変更内容の確認と動作検証を行います。機密情報やお客様データを不用意にAIへ入力しません。
引継ぎ資料・管理会社の選択肢お客様名義・オフライン資料・ソースコード・構成情報
  • サーバー・ドメインは原則としてお客様名義で契約し、SFPだけが管理できる状態を避けます。
  • 環境構築マニュアル、システム構成、データベース情報、更新・復旧手順などの引継ぎ用資料を整理します。
  • 引継ぎに必要な詳細資料は、インターネットから直接参照できないオフラインの保管場所にも保存します。
  • 契約条件に基づき、ソースコードやデータの受渡し・管理権限の移管を行い、他社やお客様自身でも管理を続けられる状態を整えます。
Optional Protection

必要に応じて追加する対策

Fail2ban・Cloudflare等による不正アクセス対策

サーバー側で不審なアクセスを検知・遮断する Fail2banなどを活用。 必要に応じてCloudflareのWAF・DDoS対策・ CDNも組み合わせ、システムの構成や利用状況に 適した防御方法をご提案します。

認証系ページの海外IPアクセス制限

ログイン・新規登録などの認証ページを対象に、 海外IPからのアクセスを制限することも可能です。 海外からの利用予定や運用上の必要性を確認し、 適切な制限方法をご提案します。

対応範囲について: パスキーは新規にログイン機能を設ける案件、監視メールはサーバー上で稼働する新規アプリケーションが標準対象です。静的な案内ページなど、不要な構成には該当機能を付けません。 VPS・phpMyAdminなどを使わない案件には、その構成に適した防御方法を採用します。 検知対象・通知先・SMTPなどの送信方法、公開後の継続監視・保守・バックアップの担当や頻度は、契約・運用体制に明記します。 メールの確実な到達や24時間の有人対応、障害の自動復旧、侵入の完全防止、復旧時間を保証するものではありません。

Webシステムのサーバーとドメインは、原則としてお客様名義で契約します

それは、サーバー費用や管理作業をお客様に押しつけるためではありません。

将来的にSFPとの保守契約が終了した場合や、 他社への管理を依頼する場合に、お客様が特定の開発会社に依存することなく、複数の対応策を選べるようにするためです。

サーバーやドメインの契約者を、原則としてお客様名義にします。

契約先の選定、初期設定、公開作業、保守管理まで、契約内容に応じて対応します。

SFP以外の会社や社内担当者にも、管理を容易に引き継げる環境を構築します。

いざという時のために、いつでも引き継げる環境を用意します

SFPは地域に根差した小規模な会社です。 弊社が将来にわたって必ず管理を続けられるといった安易な約束をするのではなく、 万一の場合にもお客様が困らずに済むシステム構成を、当初からご用意します。

「SFPが管理するから安心」ではなく、「SFPじゃなくても管理できるから安心」を目指しています。AI社員 清水あかり
継続利用

システム運営会社の事情で不便になる構成を避けます

SFPとの保守契約が終了した場合や、不測の事態が生じた場合でも、 お客様の自由意思で、別の管理者に容易に引き継げる状態を目指します。 「突然のサービス終了」のリスクを、あらかじめ「仕組み」で抑えます。

個別管理

お客様ごとに契約と管理領域を分けます

原則として、お客様ごとにサーバー契約や管理領域を分けるため、 保存場所、アクセス権限、バックアップ対象を把握しやすくなります。 物理サーバーを必ず1台占有するという意味ではなく、他のお客様と契約・管理を混在させない考え方です。

標準技術

広く普及し、情報の多い技術を優先します

制作内容に応じて、HTML、CSS、JavaScript、Linux、Node.js、MariaDBなど、 一般に情報や運用実績が多い技術を使用します。特定会社だけが扱える独自方式には依存しない構成を心がけます。

Webシステムのデータ・ソースコード・管理情報を確認できる状態にします

Webシステムの運用には、サーバーだけでなく、ドメイン、データベース、 ソースコード、外部サービスの契約情報などが関わります。

SFPでは、制作内容と契約条件に応じて、これらをお客様または引き継ぎ先の管理会社が 確認・取得できる状態にします。成果物の権利や納品範囲は、契約書または仕様書に明記します。

お客様自身が日常的にサーバーを操作する必要はありません。
あくまでも「いざ必要になったときにスムーズに管理できる権限と情報を持っている状態にしておく」という考えにもとづいた施策になります。
  • サーバーの契約・管理情報
  • ドメインとDNSの管理情報
  • データベースと登録データ
  • ソースコードと画像などの制作物
  • バックアップデータ
  • 外部サービス・APIの契約情報
  • 運用や引き継ぎに必要な資料

サーバー管理をお客様に丸投げせず、SFPが設定・保守を支援します

お客様名義で契約していただく場合も、技術的な作業はSFPが支援します。 実際の対応範囲は、システムの内容と保守契約に合わせて決定します。

サーバーの選定

システムの規模、必要な性能、費用を確認し、適した契約先やプランをご案内します。

初期設定と公開作業

OS、Webサーバー、データベース、SSL、アクセス制限などを設定し、システムを公開します。

セキュリティと更新

ファイアウォールや認証保護を設計し、公開後は保守契約の範囲で更新・点検を行います。

バックアップ

データベースやファイルを定期保存し、必要に応じてサーバー外にも保管できる構成をご提案します。

運用開始後も、管理方法を選べます

将来、事業内容や社内体制が変わった場合も、管理を続ける方法をお客様が選択できます。

  • 引き続きSFPへ管理を依頼する
  • お客様自身または社内担当者が管理する
  • お客様が選んだ別の会社に引き継ぐ
  • 別のサーバーにシステムを移転する

Webシステムには原則として国内サーバーを利用します

SFPスピードWeb開発では、エックスサーバーやさくらのVPSなど、 国内事業者が提供するサーバーを基本とします。
  • 日本語で問い合わせや手続きができる
  • 契約内容、料金、請求を確認しやすい
  • 障害やメンテナンス情報を確認しやすい
  • お客様自身でも契約・管理しやすい
  • 国内向けサービスでは通信の遅延を抑えやすい
国内サーバーのイメージ

ベンダーロックインを避け、引き継ぎやすいWebシステムを提供します

サーバー管理が必要なWebシステムでは、次の方針を基本とします。

  1. 原則、お客様名義で契約サーバー、ドメイン、外部サービスの重要な契約を、お客様が保持できる形にします。
  2. 技術的な作業はSFPが支援選定、初期設定、公開、保守、バックアップなどを契約内容に応じて行います。
  3. データとシステムを確認できる状態お客様や引き継ぎ先が、必要な情報へアクセスできる構成を目指します。
  4. 他社へ引き継げる構成SFPだけにしか管理できない独自の囲い込みを、できる限り避けます。
  5. 権利と納品範囲を明確化ソースコードや成果物の取扱いは、契約書または仕様書で確認します。
  6. 原則、国内サーバーを利用お客様が契約内容や障害情報を確認しやすい国内事業者を基本とします。
  7. お客様ごとに契約・管理を分離データ、アクセス権限、バックアップの対象を把握しやすい環境を整えます。
  8. 普及した標準技術を優先技術者やAI支援ツールでも内容を追いやすく、将来の修正や引き継ぎがしやすい構成を目指します。
SFPが目指すのは、ずっと安心して使えるWebシステムです。AI社員 清水あかり
脱ブラックボックス設計
管理者や担当者が変わっても安心して使い続けられるシステムを提供します。

セキュリティ対策やバックアップを講じるだけでなく、SFPは管理権限、データ、 ソースコード、契約情報、引き継ぎ資料まで含めた運用・管理の仕組みを提案します。

Webシステムのサーバー契約・保守・引き継ぎに関するFAQ

お客様名義でのサーバー契約や、他社への保守移管について、 ご相談時によくいただく質問をまとめました。

なぜサーバーやドメインをお客様名義で契約するのですか?

特定の開発会社だけに依存せず、お客様が契約更新、管理会社の変更、他サーバーへの移転などを選べる状態を残すためです。

契約名義がお客様でも、サーバー管理を自分で行う必要がありますか?

いいえ。サーバー会社やプランの選定、初期設定、公開作業、セキュリティ設定、更新、バックアップなどは、契約内容に応じてSFPが支援します。

SFP以外の会社へ保守や管理を引き継げますか?

はい。サーバー、ドメイン、データ、ソースコード、バックアップ、構成情報などを確認できる状態にし、他社や社内担当者へ引き継ぎやすい構成を目指します。

ソースコードやデータ、バックアップはどのように扱いますか?

納品範囲や権利の取扱いを契約書または仕様書で明確にし、お客様や引き継ぎ先が必要な情報へアクセスできる状態を整えます。

国内サーバーを利用すれば安全性が保証されますか?

国内サーバーの利用だけで安全性が保証されるわけではありませんが、アクセス制限、SSL、OSやソフトウェアの更新、権限管理、バックアップなどのセキュリティ対策をシステム内容に応じて講じています。

新しく制作するWebシステムには、どのようなセキュリティ対策を行いますか?

個人情報の最小化、アクセス制限、CSP、バックアップ、引継ぎ資料の整備を基本とします。新たにログイン機能を構築する場合はパスキーを、サーバー型アプリには日本語で対処方法を案内する異常監視メールを標準で組み込みます。具体的な検知対象や公開後の保守運用範囲は契約時に明確にします。

パスキー認証は標準ですか?従来のログインも利用できますか?

新規のログイン機能にはパスキー(WebAuthn)を標準で組み込みます。対応端末が使えない場合の代替ログインや本人確認・アカウント復旧方法も設計します。二段階認証とパスキーは別の仕組みなので、必要に応じて併用します。

監視メールは専門知識がなくても理解できますか?

はい。サーバー型アプリの基本的な異常監視と管理者向け日本語メールを標準で組み込みます。発生内容、影響の可能性、最初に確認すること、対応や連絡先の目安を分かりやすく記載します。複雑な業務監視、再送・重複抑制の高度化、24時間対応などの範囲は別途ご相談となります。

生成AIのAPIを使った機能の開発もできますか?

はい。問い合わせの分類・要約、返信文案、FAQ検索などを、外部の生成AI APIと連携して実装できます。APIキーの保護、送信する個人情報の範囲、回答内容の確認方法に配慮します。利用料金やデータ取扱条件はサービスごとに異なるため、個別にご案内します。

CSP(Content Security Policy)とは何ですか?

Webページが読み込めるスクリプトや外部リソースを制限する仕組みです。不正なスクリプト実行などのリスク軽減に役立ちます。SFPでは新規制作案件で導入し、必要な機能が正常に動くことも確認します。

生成AIによるセキュリティチェックだけで安全が保証されますか?

いいえ。生成AIはコードや設定の見落としを減らすための補助として活用し、検出した問題の確認、修正、動作検証を組み合わせます。絶対的な安全を保証するものではありません。

サーバーの障害やランサムウェア被害を受けても復旧できますか?

被害を抑えて復旧しやすくするため、日次バックアップやサーバー外への保存、復元手順の整備を行います。ただし、被害内容によってはデータの欠損や停止時間が生じる場合があり、復旧の完全保証はできません。

Cloudflareや海外IP制限は標準対策ですか?

Cloudflareの導入と認証系ページの海外IP制限は、必要に応じて追加するオプションとしてご案内します。利用者の地域やシステム構成に合わせてご相談いただけます。

サーバー構成や運用方法も含めてご相談いただけます

制作したいシステムの内容を伺い、必要なサーバー、費用の目安、管理方法、 バックアップの考え方まで分かりやすくご説明します。